


훔친 개인정보로 AI가 "이 사람 털면 얼마" 평가하는 악성코드 등장. 작동 방식과 내 PC·계정 지키는 법


한 줄 요약: 윈도우 PC에서 개인정보를 훔친 뒤 AI로 "이 사람 털면 돈이 얼마나 되나"까지 평가하는 악성코드가 발견됐어요. 보안업체 시스코 탈로스가 찾은 '볼타-오토독서(VOLTA-AUTODOXER)'예요. 브라우저에 저장된 비밀번호, 카드 정보, 메일 속 구매 영수증, 배달 주문 기록까지 모은 다음 AI에게 "포렌식 분석가처럼 이 사람의 자산을 현금화 가능성 높음·중간·낮음으로 분류하라"고 시켜요. AI가 거부하면 다른 AI로 자동으로 바꾸기까지 해요. 어떻게 작동하는지, 그리고 내 PC와 계정을 지키는 방법을 단계별로 정리했어요.
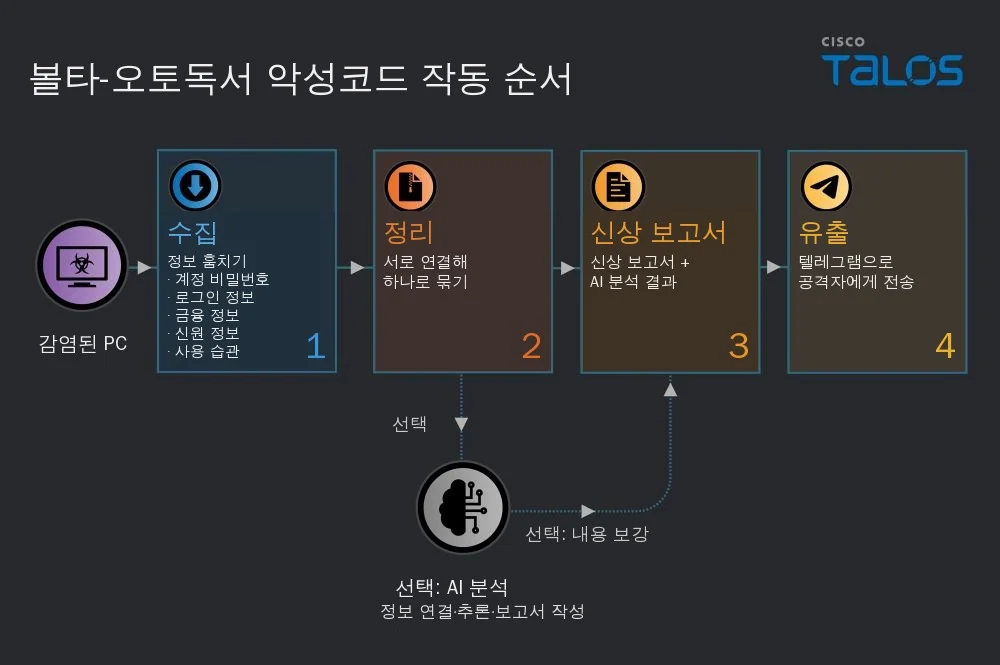
볼타-오토독서의 작동 순서 (시스코 탈로스 공식 도식, 한국어 번역)
1. 무엇을 훔치나
| 종류 | 구체적인 대상 |
|---|---|
| 브라우저 | 저장된 비밀번호, 쿠키(로그인 유지 정보), 저장된 결제 카드 |
| 계정 | 이메일, 메신저 계정, 마이크로소프트 인증 토큰, 클라우드 접속 정보 |
| 돈 | 암호화폐 지갑, 결제 정보 |
| 생활 기록 | 지메일 속 아마존·페이팔·배달 서비스 영수증(집 주소, 소비 내역), 우버이츠·도어대시 주문 기록 |
| 게임 | 로블록스 아이템(외부 시세로 금전 가치 추정) |
| 화면 | 화면 캡처 이미지 |
2. AI는 어디에 쓰이나
| 단계 | 내용 |
|---|---|
| 1. 수집 | 감염된 PC에서 위 정보를 긁어모음 |
| 2. 정리 | 여러 서비스에 흩어진 정보를 서로 연결해 한 사람의 '신상 파일'로 묶음 |
| 3. AI 분석(선택) | AI에게 '포렌식 정보 분석가' 역할을 주고, 자산을 현금화 가능성에 따라 낮음·중간·높음으로 분류. 비밀번호 관리 상태와 보안 수준도 평가해 추가 공격용 보고서 작성 |
| 4. 유출 | 원본 데이터와 분석 결과를 텔레그램으로 공격자에게 전송. 실행 후 스스로 삭제될 수도 있음 |
AI가 거부하면 다른 AI로
- 외부 AI 모델 연결 서비스인 오픈라우터를 통해 AI를 불러요.
- 기본은 앤트로픽의 클로드 오퍼스 4.6이고, 분석을 거부하거나 답이 부족하면 문샷AI의 키미 K2, 구글의 제미나이 2.5 플래시를 차례로 불러요.
- 탈로스는 "공격자가 AI 안전장치의 거부 응답까지 예상하고 설계했다"고 분석했어요.
- AI 분석은 공격자 서버가 아니라 감염된 피해자 PC의 인터넷으로 이뤄져요.
왜 위험한가
예전 정보 탈취 악성코드는 훔친 걸 그냥 넘겼다면, 이건 사람이 하던 '누가 돈이 되는 피해자인가' 고르는 일을 AI가 대신해요. 그래서 공격자가 수많은 피해자 중 가장 털기 좋은 사람부터 노릴 수 있어요. 구매자별로 텔레그램 채널과 API 키를 따로 설정하는 구조라 여러 범죄자에게 팔려고 만들었을 가능성도 있다고 해요(실제 판매 여부는 미확인).
3. 처음 듣는 분을 위한 용어
| 용어 | 쉬운 설명 |
|---|---|
| 인포스틸러(정보 탈취 악성코드) | PC에 숨어들어 비밀번호, 카드 정보 등을 몰래 빼 가는 프로그램 |
| 쿠키·세션 | 로그인 상태를 유지해 주는 정보. 이걸 훔치면 비밀번호 없이도 내 계정으로 들어갈 수 있어요 |
| 독싱(doxing) | 흩어진 개인정보를 모아 신상을 털어내는 것 |
| 2단계 인증 | 비밀번호에 더해 휴대폰 확인 등 한 번 더 확인하는 로그인 방식 |
| 패스키 | 비밀번호 대신 지문·얼굴 인식으로 로그인하는 방식. 훔쳐 갈 비밀번호 자체가 없어요 |
4. 내 PC·계정 지키는 법 (단계별)
1단계. 감염 경로 막기
인포스틸러는 주로 이런 경로로 들어와요.
- 불법 프로그램, 크랙, 게임 핵·치트 파일
- "견적서", "택배 조회", "청구서" 같은 이메일 첨부파일
- 유튜브·디스코드에서 퍼지는 "무료 툴" 다운로드 링크
출처가 불분명한 실행 파일(.exe, .scr, .bat)이나 압축 파일 속 실행 파일은 열지 마세요.
2단계. 브라우저에 카드·비밀번호 저장 줄이기
- 크롬: 오른쪽 위 점 세 개 > 설정 > 자동 완성 및 비밀번호 > 결제 수단에서 저장된 카드를 지우고 '결제 수단 저장 및 자동 입력'을 꺼요.
- 비밀번호는 브라우저 기본 저장보다 별도 비밀번호 관리자나, 아예 패스키로 바꾸는 게 안전해요.
3단계. 중요한 계정은 2단계 인증·패스키
- 구글, 네이버, 카카오, 은행, 증권 앱은 2단계 인증을 켜 두세요.
- 구글 계정은 '보안' 메뉴에서 패스키를 등록할 수 있어요.
4단계. 이미 감염이 의심되면
- 인터넷을 끊고 백신(윈도우 디펜더 포함)으로 전체 검사를 해요.
- 깨끗한 다른 기기(휴대폰 등)에서 주요 계정 비밀번호를 바꾸고 '모든 기기에서 로그아웃'을 해요. 쿠키를 훔쳐 갔다면 비밀번호만 바꿔서는 부족할 수 있어서, 로그아웃까지 해야 해요.
- 카드사에 연락해 저장돼 있던 카드를 정지·재발급해요.
- 암호화폐 지갑이 있었다면 새 지갑을 만들어 자산을 옮겨요.
- 금전 피해가 있으면 경찰청 사이버범죄 신고시스템(ECRM)이나 국번 없이 182, 개인정보 침해는 한국인터넷진흥원 118로 상담할 수 있어요.
5. 자주 묻는 질문
Q. 클로드나 제미나이가 해킹을 도와준 건가요? AI가 PC에 침투하거나 직접 훔친 건 아니에요. 이미 훔친 정보를 정리·분석하는 데 쓰였어요. 그리고 AI가 거부할 경우를 대비해 다른 모델로 넘어가도록 만들어 둔 게 특징이에요.
Q. 맥이나 휴대폰도 위험한가요? 이번에 발견된 건 윈도우 PC용이에요. 다만 비슷한 정보 탈취 악성코드는 다른 운영체제용도 꾸준히 나오고 있어요.
Q. 한국에도 퍼졌나요? 탈로스 발표에 국가별 피해 규모는 나오지 않았어요. 다만 이런 악성코드는 국경 없이 퍼지기 때문에 예방 수칙은 똑같이 중요해요.
Q. 내 정보가 이미 유출됐는지 확인할 방법은? 한국인터넷진흥원의 개인정보 노출 확인 서비스, 해외 서비스 'Have I Been Pwned'에서 내 이메일이 유출 목록에 있는지 확인할 수 있어요.
출처
- AI타임스, "개인정보 훔쳐 AI로 피해자 가치 평가…클로드 거부하면 다른 모델로 전환" (2026년 11월 2일)
- 시스코 탈로스 보안 블로그 '볼타-오토독서' 분석 (2026년 10월 31일)
- 이미지: 시스코 탈로스(AI타임스 게재), 한국어 번역
아직 ‘도움돼요’를 누른 회원이 없어요. 어떤 직업에 도움이 됐는지 여기에 모여요.
댓글 [0]
로그인하고 경험을 나눠 주세요. 서로 다른 직업의 시선이 큰 도움이 됩니다.
로그인하고 댓글 쓰기아직 댓글이 없어요. 첫 댓글을 남겨 주세요.