


회사 메일로 '챗GPT 프로 3개월 무료' 왔다면 누르지 마세요. 진짜 MS 로그인 화면으로 계정 털어 가는 새 피싱(구별법·대처법 총정리)


회사 메일함에 "챗GPT 프로 3개월 무료" 초대장이 왔다면, 누르기 전에 이 글부터 읽어 주세요. 해외에서 오픈AI 행사를 그럴듯하게 흉내 낸 가짜 등록 페이지가 퍼졌는데, 무서운 점은 로그인 화면이 진짜 마이크로소프트(MS) 화면이라는 겁니다. 시키는 대로 코드를 넣고 '승인'을 누르면, 내가 승인한 건 내 로그인이 아니라 해커가 내 회사 계정에 들어오는 요청이 됩니다. 영국 보안업체 푸시시큐리티가 10월 말 포착했고, 뉴시스가 11월 7일 보도했습니다.
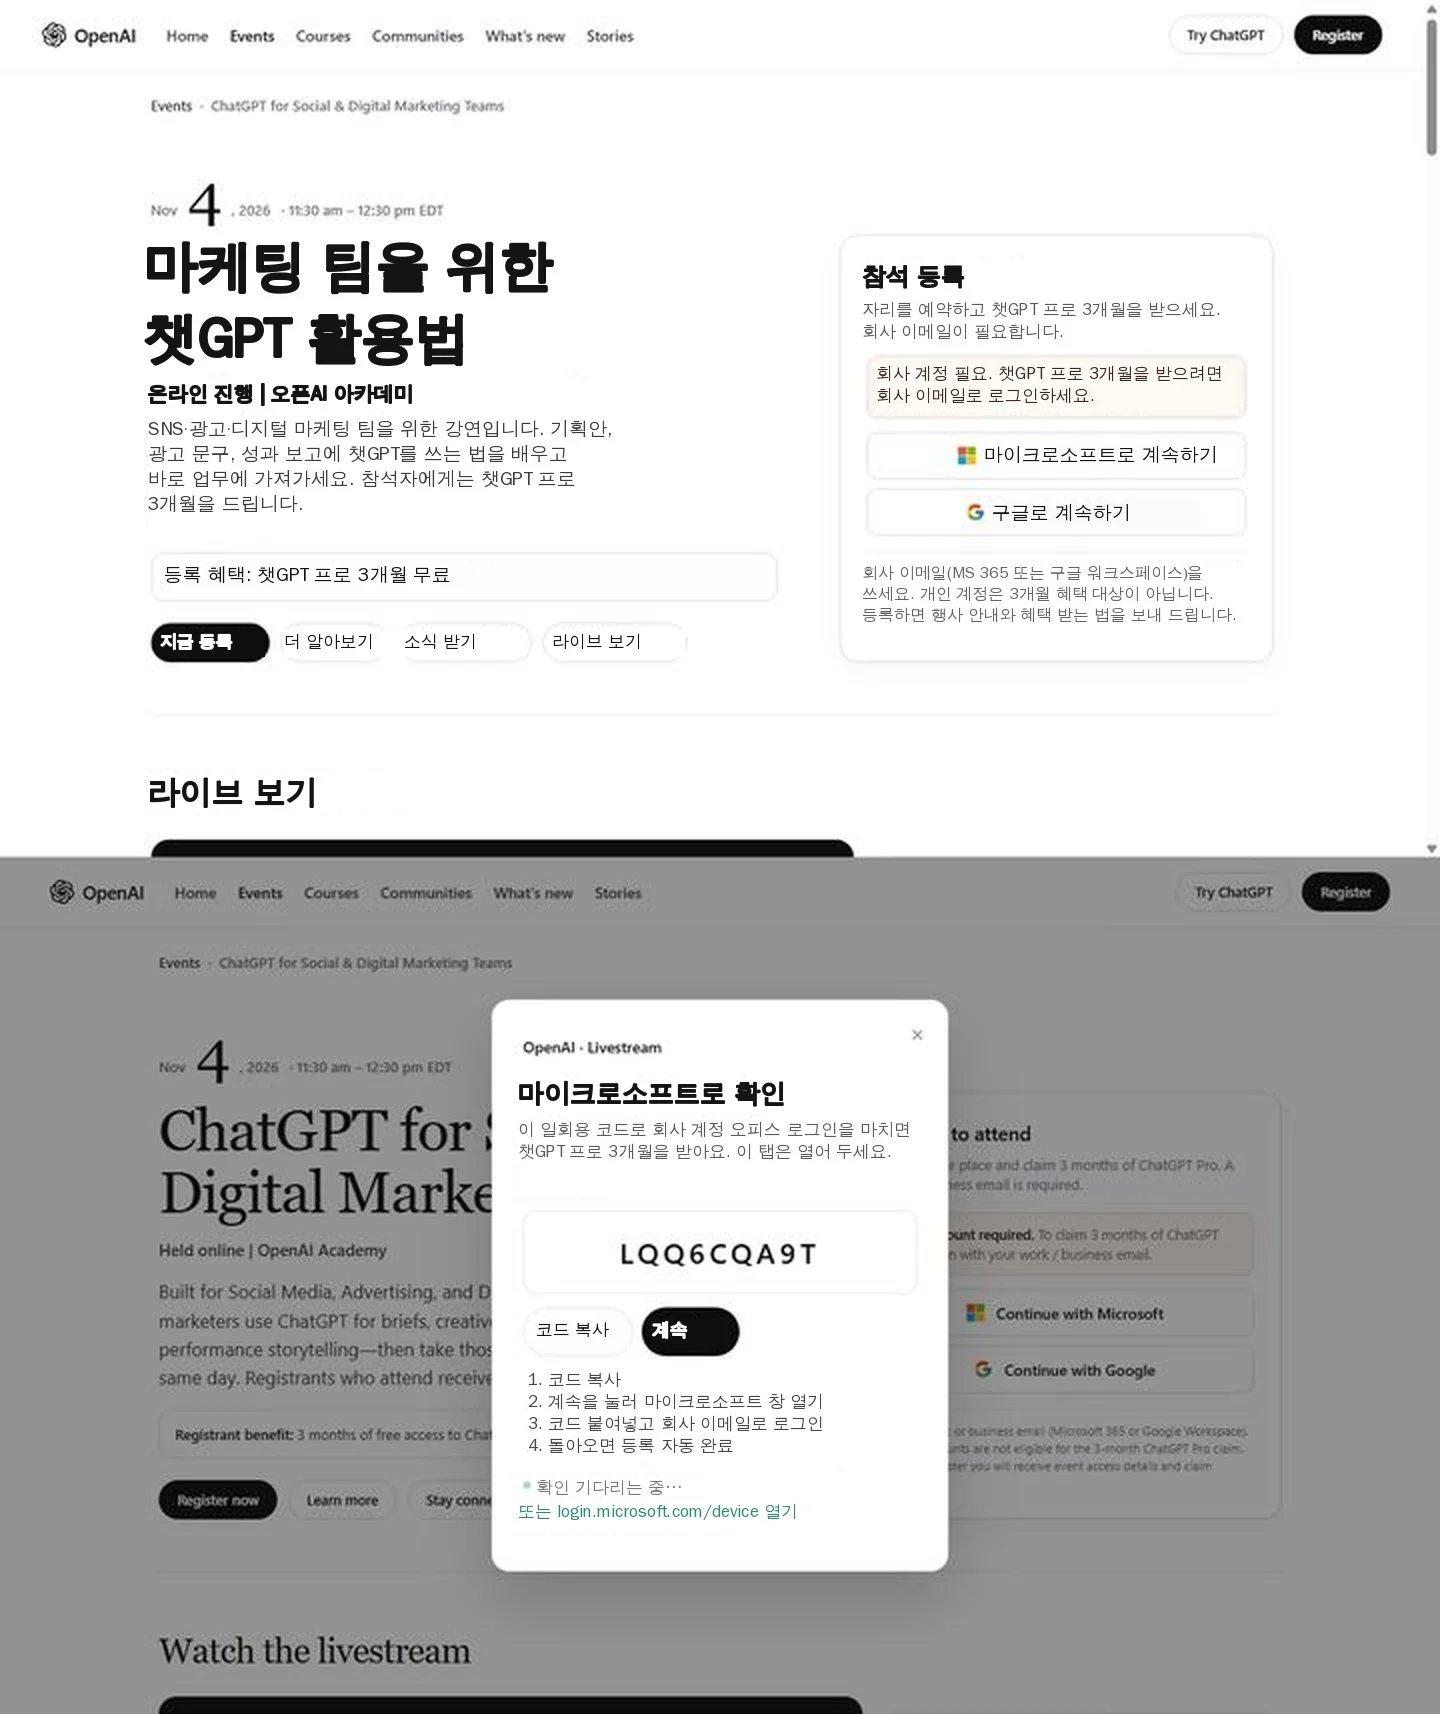
푸시시큐리티가 공개한 가짜 '오픈AI 아카데미' 행사 페이지(위)와 MS 인증 코드 안내창(아래). 화면 속 영어 문구를 한국어로 옮겼습니다. 출처: 푸시시큐리티(뉴시스 보도)
국내에서도 '유료 AI를 몇 달 무료로' 주는 행사가 실제로 있어서(예: 구글이 고용노동부와 운영한 청년 AI 교육에서 구글 AI 프로 3개월 제공), 진짜와 가짜를 구분하기가 더 어렵습니다. 이 글에서는 이 사기가 어떻게 돌아가는지, 화면에서 어디를 보면 걸러낼 수 있는지, 이미 눌렀다면 무엇부터 해야 하는지 정리했습니다.
한눈에 보기
| 항목 | 내용 |
|---|---|
| 미끼 | 챗GPT 프로 3개월 무료(오픈AI 사칭), 그록 헤비 3개월·스페이스X 주식(스페이스X 사칭) |
| 노리는 것 | 회사 계정(MS 365, 구글 워크스페이스) → 업무 메일·공유 문서 |
| 수법 1 | '마이크로소프트로 계속하기' → 진짜 MS 인증 화면에 해커가 만든 코드를 넣고 승인하게 함 |
| 수법 2 | '구글로 계속하기' → 해커 사이트가 중간에서 비밀번호·추가 인증까지 가로챔 |
| 추가 목표 | 로그인 유지용 '세션 쿠키'를 훔쳐 추가 인증 없이 계속 접속 |
| 숨기는 법 | 구글 단축 주소를 거쳐 연결, 로봇 확인 화면으로 보안 검사 회피 |
| 발견 | 영국 푸시시큐리티, 10월 말 고객사 직원 브라우저에서 포착 |
용어부터 쉽게
| 용어 | 쉬운 설명 |
|---|---|
| 피싱 | 진짜처럼 꾸민 메일·사이트로 비밀번호나 계정을 빼 가는 사기 |
| 기기 코드 로그인 | TV나 다른 기기에서 로그인할 때, 휴대폰·PC에서 코드를 넣어 '이 로그인 맞아요'라고 승인하는 방식 |
| 세션 쿠키 | 한 번 로그인하면 계속 로그인 상태로 있게 해 주는 작은 파일. 훔치면 비밀번호 없이도 들어올 수 있음 |
| 2단계 인증 | 비밀번호 말고 문자·앱 승인을 한 번 더 받는 것. 이 사기는 이것까지 통과하게 만듦 |
| 단축 주소 | 긴 주소를 짧게 줄인 링크. 진짜 목적지가 안 보임 |
사기 순서(마이크로소프트 버튼을 누른 경우)
- 회사 메일로 "오픈AI 마케팅 강연 등록하면 챗GPT 프로 3개월" 초대장이 옵니다.
- 링크를 누르면 오픈AI 공식 사이트와 똑같이 생긴 행사 페이지가 열립니다.
- "회사 계정 필요"라며 마이크로소프트로 계속하기를 누르게 합니다.
- 페이지에 'LQQ6CQA9T' 같은 일회용 코드가 뜨고, 진짜 MS 로그인 창(login.microsoft.com/device)이 열립니다.
- 코드를 붙여 넣고 회사 이메일로 로그인한 뒤 승인합니다.
- 이 순간 해커가 시작해 둔 로그인이 승인되어, 해커가 내 회사 계정에 들어옵니다.
- 이어서 MS 로그인처럼 꾸민 다른 페이지로 보내 비밀번호까지 받아 가려 합니다.
포인트는 4~5단계 화면이 진짜 MS 화면이라는 겁니다. "주소가 microsoft.com이니까 안전하겠지"가 통하지 않습니다.
화면에서 걸러내는 법
| 이상한 점 | 왜 수상한가 |
|---|---|
| 행사 등록하는데 코드를 MS 창에 넣으라고 함 | 행사 등록에 기기 코드 로그인은 쓸 일이 없음 |
| "회사 계정만 가능, 개인 계정은 안 됨" | 회사 메일·문서를 노린다는 신호 |
| 공짜 유료 이용권 + 오늘만·선착순 | 서두르게 만드는 전형적 수법 |
| 링크가 단축 주소, 로봇 확인 화면부터 뜸 | 보안 검사를 피하려는 장치 |
| 보낸 사람 주소가 openai.com이 아님 | 사칭 메일 |
이렇게 하세요
- 무료 이용권 초대장이 오면 링크를 누르지 말고, 주최사 공식 홈페이지에 직접 들어가 같은 행사가 있는지 확인합니다.
- MS·구글 진짜 화면이 열려도 내가 시작하지 않은 로그인 요청은 승인하지 않습니다.
- "이 코드를 넣어 주세요"라는 요청이 행사·이벤트 페이지에서 나오면 그 자체로 의심합니다.
- 회사 계정은 회사 업무에만 씁니다. 개인 혜택 신청에 회사 계정을 넣지 않습니다.
이미 눌렀다면
- 바로 회사 보안 담당자(IT팀)에게 알립니다. 혼자 해결하려고 시간을 끌지 않는 게 가장 중요합니다.
- 비밀번호를 바꿉니다.
- MS는 계정 탈취가 의심되면 기존 로그인 세션을 모두 끊는 등 접근을 차단하라고 권고합니다. IT팀에 '모든 세션 로그아웃'을 요청하세요.
- 같은 비밀번호를 쓰는 다른 사이트도 바꿉니다.
- 최근 보낸 메일함·메일 전달 규칙에 내가 만들지 않은 게 있는지 확인합니다.
진짜 무료 혜택 vs 가짜
| 구분 | 진짜일 가능성 | 가짜일 가능성 |
|---|---|---|
| 알게 된 경로 | 공식 홈페이지·앱 공지, 정부·학교 공식 안내 | 모르는 메일·문자 링크 |
| 신청 방법 | 내 계정으로 공식 사이트에서 직접 | 코드를 다른 창에 붙여 넣으라고 함 |
| 요구하는 계정 | 내가 쓰는 개인 계정 | 회사 계정만 가능 |
| 확인 방법 | 공식 사이트에서 같은 행사 검색됨 | 공식 사이트엔 없음 |
그대로 복사해 쓰는 요청문
회사 메일로 '챗GPT 프로 3개월 무료' 초대장이 왔어. 아래 메일 내용을 보고
피싱일 가능성이 있는 부분을 항목별로 짚어 줘. 링크는 누르지 않았어.
(메일 본문 붙여넣기, 링크 주소는 빼고)기기 코드 로그인(device code) 피싱이 뭔지, 회사 동료들에게 공유할 수 있게
비전공자도 이해하기 쉬운 5줄 안내문으로 써 줘.회사 계정으로 수상한 로그인 요청을 승인해 버렸어.
지금 당장 해야 할 일을 순서대로 체크리스트로 정리해 줘.자주 묻는 질문
Q. 진짜 MS 화면인데 어떻게 사기예요? 화면은 진짜지만 코드는 해커가 만든 겁니다. 내가 넣고 승인하는 순간 해커의 로그인을 허락하게 됩니다.
Q. 2단계 인증 켜 두면 안전하지 않나요? 이 수법은 내가 직접 승인하게 만들거나, 중간에서 추가 인증 응답까지 가로채서 2단계 인증을 우회합니다.
Q. 개인 챗GPT 계정도 위험한가요? 이번 사례는 회사 계정(MS 365, 구글 워크스페이스)을 노렸습니다. 다만 같은 원리는 개인 계정에도 쓰일 수 있으니, 모르는 코드 승인은 하지 마세요.
Q. 오픈AI가 진짜 무료 이용권을 주는 행사도 있나요? 행사별로 다릅니다. 있다면 오픈AI 공식 사이트에서 확인할 수 있어야 합니다. 메일 링크 대신 공식 사이트에서 직접 찾아보세요.
출처
- 뉴시스, "'챗GPT 3개월 공짜' 클릭 한 번에…회사 메일 다 털렸다" (2026-11-07)
- 푸시시큐리티(Push Security) 공개 화면(뉴시스 보도 인용)
- 인크로스 생성형 AI 이용 조사(2026-10-30, 유료 이용 25.9%, 유료 결제 서비스 중 챗GPT 53.1%, 뉴시스 인용)
아직 ‘도움돼요’를 누른 회원이 없어요. 어떤 직업에 도움이 됐는지 여기에 모여요.
댓글 [0]
로그인하고 경험을 나눠 주세요. 서로 다른 직업의 시선이 큰 도움이 됩니다.
로그인하고 댓글 쓰기아직 댓글이 없어요. 첫 댓글을 남겨 주세요.